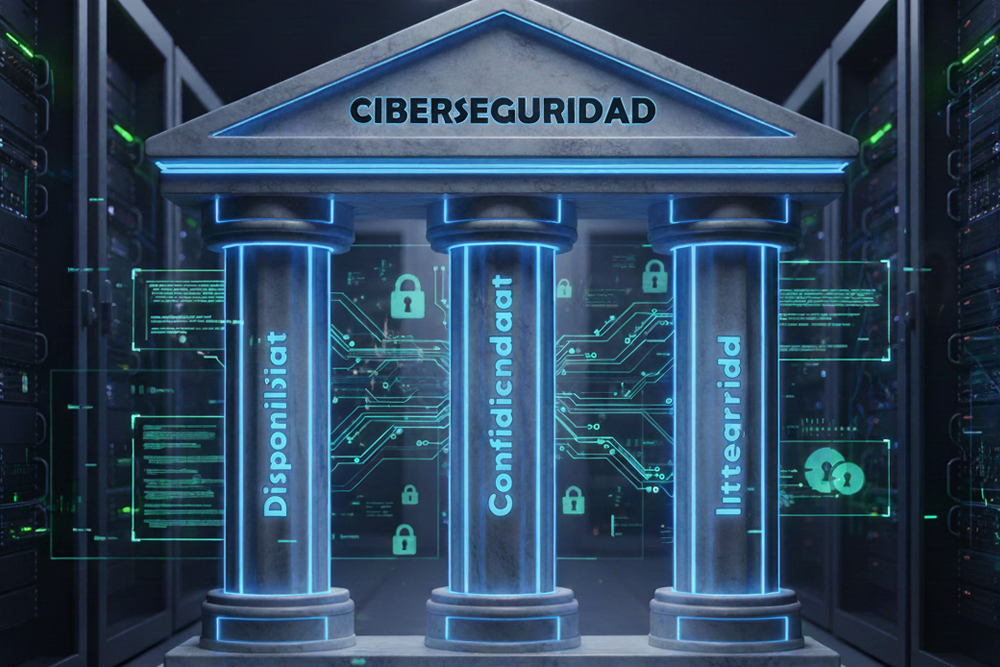

La ISO/IEC 27001 es una norma internacional que establece los requisitos para implementar, mantener y mejorar continuamente un Sistema de Gestión de Seguridad de la Información (SGSI). Su enfoque no consiste únicamente en instalar herramientas de ciberseguridad, sino en gestionar los riesgos relacionados con la información desde las personas, los procesos y la tecnología. La versión vigente es ISO/IEC 27001:2022, publicada por ISO e IEC, y puede aplicarse a organizaciones de cualquier tamaño y sector. El objetivo central es proteger la confidencialidad, integridad y disponibilidad de la información, adaptando los controles al contexto y a los riesgos específicos de cada organización.
Para una empresa, implementar ISO 27001 significa pasar de reaccionar ante incidentes a gestionar la seguridad de manera estructurada y preventiva. Entre los beneficios se encuentran identificar y tratar riesgos de seguridad, fortalecer la resiliencia frente a ciberataques, proteger información financiera, propiedad intelectual y datos de empleados o clientes, establecer responsabilidades y mejorar los controles sobre la información. La norma también contempla información en diferentes formatos, incluidos documentos físicos, sistemas digitales y servicios en la nube. Además, ISO señala que un SGSI puede contribuir a mejorar la eficiencia y reducir gastos asociados a mecanismos de defensa poco efectivos.
El camino hacia ISO 27001 debería comenzar con un diagnóstico del estado actual de la organización. Primero se debe determinar qué información es crítica, qué activos la soportan, quién tiene acceso, cuáles son las amenazas y vulnerabilidades y qué controles existen actualmente. Después pueden definirse el alcance del SGSI, las políticas y responsabilidades, la metodología de gestión de riesgos, los controles de seguridad y los indicadores para evaluar su eficacia. También es importante establecer procesos de capacitación, gestión de incidentes, continuidad, revisión y mejora continua. Para las pequeñas y medianas empresas, ISO cuenta incluso con una guía práctica específica que explica cómo adaptar la implementación del SGSI a organizaciones con recursos y estructuras más limitadas.
La certificación ISO/IEC 27001 es una decisión diferente de la implementación de la norma. Una organización puede implementar el SGSI para fortalecer su gestión de seguridad sin necesariamente certificarse; si decide obtener la certificación, deberá someterse a una evaluación realizada por un organismo de certificación competente. En Ardeva Tech podemos acompañar a las empresas en este proceso mediante diagnóstico, identificación y tratamiento de riesgos, definición de controles, fortalecimiento tecnológico, documentación, capacitación y preparación para auditorías. La meta no debería ser simplemente obtener un certificado, sino construir una capacidad permanente para proteger la información y gestionar los riesgos tecnológicos a medida que evoluciona el negocio.