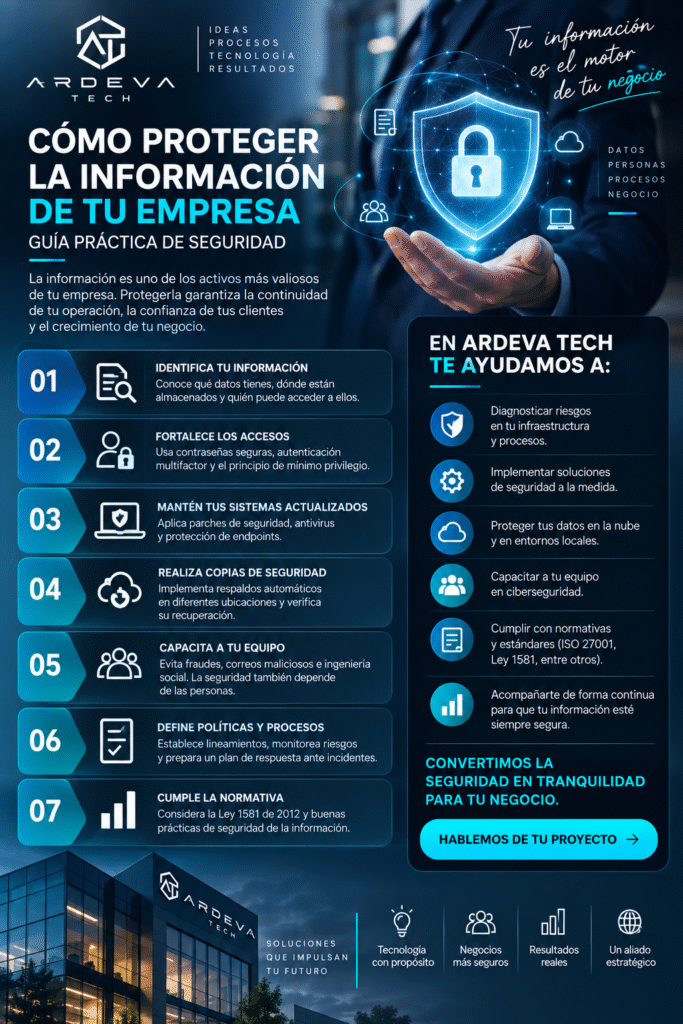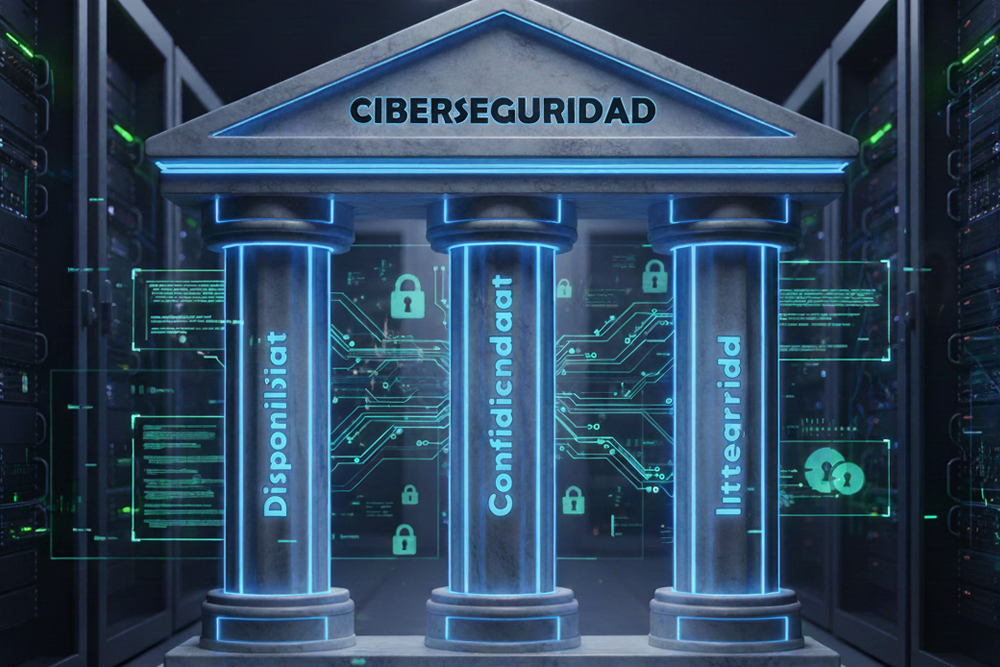

Proteger la información de una empresa ya no es responsabilidad exclusiva del área de tecnología. Los datos de clientes, empleados, proveedores, contratos, información financiera, credenciales y documentos estratégicos forman parte de los activos más importantes de cualquier organización. Una filtración, pérdida o modificación no autorizada puede generar interrupciones operativas, pérdidas económicas y afectar la confianza de clientes y aliados. Por eso, la seguridad de la información empresarial debe abordarse desde tres principios fundamentales: confidencialidad, integridad y disponibilidad. El primer paso consiste en identificar qué información posee la organización, dónde está almacenada, quién puede acceder a ella y qué consecuencias tendría su pérdida o exposición.
Uno de los mayores riesgos aparece cuando las empresas dependen de contraseñas débiles, archivos compartidos sin controles, computadores sin protección adecuada o información almacenada únicamente en un equipo. Para reducir estos riesgos es necesario implementar controles como autenticación multifactor, gestión adecuada de permisos, cifrado, actualizaciones de software, antivirus y protección de endpoints, además de copias de seguridad periódicas. La estrategia de respaldo debe contemplar diferentes ubicaciones y pruebas de recuperación, porque una copia que nunca ha sido restaurada no garantiza que pueda recuperarse cuando realmente sea necesaria. También es importante aplicar el principio de mínimo privilegio: cada colaborador debería tener únicamente los accesos necesarios para desarrollar sus funciones.
La tecnología es solo una parte de la protección. Los colaboradores también pueden convertirse en una de las principales fuentes de riesgo cuando desconocen cómo identificar correos fraudulentos, enlaces maliciosos, ingeniería social o solicitudes sospechosas de información. Por esta razón, una estrategia efectiva de ciberseguridad empresarial debe combinar tecnología, procesos y personas. Es recomendable establecer políticas de seguridad, capacitar periódicamente a los equipos, definir procedimientos para reportar incidentes y realizar evaluaciones de vulnerabilidades. En Colombia, además, las organizaciones que realizan tratamiento de datos personales deben considerar las obligaciones establecidas por la Ley 1581 de 2012 y su marco reglamentario, especialmente en materia de protección y tratamiento adecuado de información personal.
La protección de la información debe entenderse como un proceso continuo y no como una compra puntual de tecnología. Una empresa puede comenzar con un diagnóstico de riesgos, clasificación de información, revisión de accesos, fortalecimiento de contraseñas, copias de seguridad y capacitación de colaboradores, para posteriormente avanzar hacia controles más especializados y marcos de gestión de seguridad. En Ardeva Tech acompañamos a las organizaciones en la identificación de riesgos tecnológicos, diseño de controles, desarrollo de soluciones seguras y fortalecimiento de sus procesos digitales. El objetivo no es simplemente proteger sistemas, sino construir una operación donde la información permanezca disponible para quienes la necesitan, protegida frente a accesos no autorizados y preparada para acompañar el crecimiento del negocio.